

Zöldinfó
Tudomány és természetfotózás találkozik az akadémia jubileumi eseményein
Megkezdődött a biológiai tudományok osztályának ünnepi hónapja az MTA-n.

Töltse ki a napelem-kalkulátort, és tudja meg, mennyibe kerülhet az Ön rendszere! Ingyenes kalkulálás itt (x)
A Magyar Tudományos Akadémia (MTA) alapításának 200. évfordulója alkalmából rendezett programsorozat részeként megnyílt a Biológiai Tudományok Osztályának ünnepi hónapja – írja az alternativenergia.hu. Az április végéig tartó rendezvényeken szakmai tanácskozásokkal, valamint a szélesebb közönségnek szóló programokkal várják az érdeklődőket. Az MTA VIII. Biológiai Tudományok Osztályának rendezvénysorozata a biológiai kutatás sokszínűségét és nemzetközi beágyazottságát mutatja be változatos tudományos és ismeretterjesztő programokon keresztül. A rendezvények központi helyszíne az MTA Székháza – tájékoztatta az MTA az MTI-t.
Közleményük szerint a szerdai nyitórendezvényen tartott tudományos konferencián neves hazai és külföldi szaktekintélyek adtak elő. Sabeeha Merchant, a Kaliforniai Egyetem (Berkeley) professzora az algák fotoszintetikus anyagcseréjéről, Buzsáki György agykutató, biológus (New York-i Egyetem) az emléknyomok rögzüléséről, Kondorosi Éva (HUN-REN Szegedi Biológiai Kutatóközpont) pedig a növénytudomány fenntarthatósági szerepéről tartott referátumot. Pardi Norbert biokémikus, a Pennsylvaniai Egyetem professzora az mRNS-vakcinák legújabb fejlesztéseit ismertette, míg a tanácskozást Szathmáry Eörs evolúcióbiológus (Eötvös Loránd Tudományegyetem; HUN-REN Ökológiai Kutatóközpont Evolúciótudományi Intézet) előadása zárta.
A szakmai programot követően adták át a “Natura Mirabilis” természetfotó-pályázat elismeréseit. A naturArt szakmai támogatásával megvalósult pályázat fődíját Palcsek István Egyenletes eloszlás című alkotása nyerte el. A díjnyertes képekből összeállított tárlat június végéig tekinthető meg az MTA székházának aulájában és harmadik emeletén. Az ünnepi hónap során április végéig számos további szimpóziumot rendeznek, többek között a neurobiológia, a jövőkutatás, az őssejt- és tumorsejtkutatás, a mesterséges intelligencia és az immunológia témakörében. Április 29-én Szentágothai János korábbi akadémiai elnök tiszteletére rendeznek emlékülést, a hónapot pedig a Kondorosi Ádám emlékére szervezett nemzetközi szimpózium zárja április 30-án.
A programok látogatása előzetes regisztrációhoz kötött. További információ az áprilisi programokról az MTA honlapján olvasható.

Zöld Energia
Riasztó eredményeket hozott a magyar napelemes rendszerek vizsgálata
Több mint 9500 biztonsági hibát találtak a nyilvánosan elérhető magyar napelemes eszközökön, köztük olyan kritikus sérülékenységeket, amelyek illetéktelen távoli beavatkozást is lehetővé tehetnek.

Töltse ki a napelem-kalkulátort, és tudja meg, mennyibe kerülhet az Ön rendszere! Ingyenes kalkulálás itt (x)
Legalább 1916 magyarországi, napelemes energiatermeléshez kapcsolódó eszköz érhető el közvetlenül a nyilvános interneten, ráadásul ezek között több ezer súlyos biztonsági sérülékenységet is találtak. Kocsis Tamás kiberbiztonsági szakértő kutatása szerint a nem megfelelően védett inverterek, adatgyűjtők és egyéb vezérlőberendezések nemcsak az egyes napelemes rendszerek, hanem akár a villamosenergia-rendszer működésére is kockázatot jelenthetnek. A szakértő a hazai fotovoltaikus rendszerek internetes kitettségét vizsgálta, miután egy holland kiberbiztonsági vállalat, a Modat korábbi kutatása 8500, az Európai Unió területén működő, nyilvánosan elérhető nap- és szélenergia-ipari eszközt azonosított. Ezek közül 514 Magyarországon működött. Kocsis azonban úgy vélte, hogy a hazai érintett berendezések száma ennél jóval magasabb lehet, ezért a Modat keresőeszközének segítségével önálló adatgyűjtést végzett. A vizsgálat során legalább 1916 magyarországi fotovoltaikus energiatermeléshez kapcsolódó eszközt talált, köztük invertereket, adatgyűjtőket, energiatárolókat és termelésmenedzsment-rendszereket. A szakértő hangsúlyozta, hogy ez csak az azonosított berendezések minimális száma, mivel nem minden eszköztípus volt ismert a kutatás kezdetekor, írja az alternativenergia.hu hírportál.
A feltárt webes adminisztrációs felületek különösen aggasztó képet mutattak. A Modat keresője összesen 9554 biztonsági sérülékenységet azonosított, amelyek közül 1610 kritikus, további 3239 pedig magas kockázati besorolást kapott. Egyes hibákat már 2016-ban felfedeztek, vagyis előfordulhat, hogy bizonyos rendszerek közel egy évtizede ismert biztonsági problémákat hordoznak.
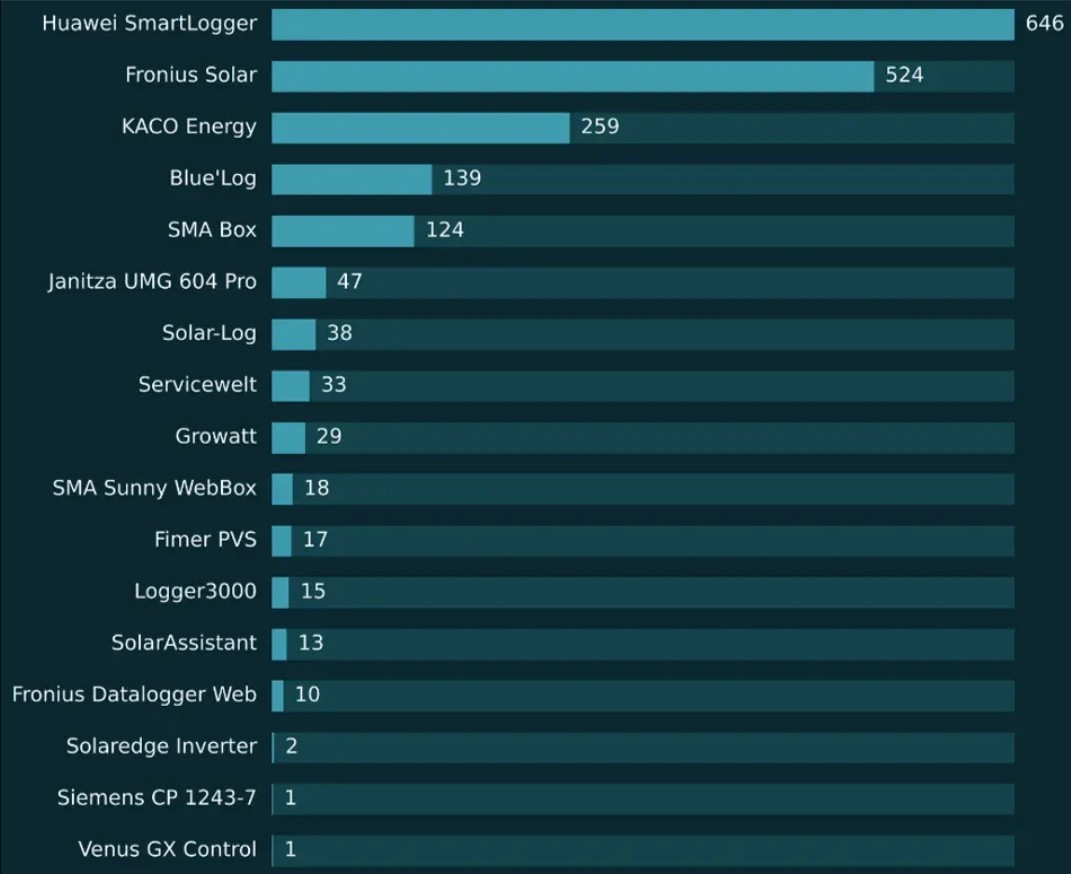
Forrás: Kocsis Tamás / Kiberblog
A kutatás egyik legsúlyosabb megállapítása, hogy legalább 647 olyan fotovoltaikus szolgáltatást is találtak, amelyeknél hitelesítés nélkül hozzáférhető a MODBUS ipari kommunikációs protokoll. Ez lehetőséget teremthet arra, hogy illetéktelenek távolról beavatkozzanak az inverterek működésébe, például ki- és bekapcsolják azokat. Néhány webes adminisztrációs felület pedig jelszó vagy más azonosítás nélkül is elérhető volt.
Kocsis szerint a problémát nem önmagában az jelenti, hogy egyes ipari eszközök nem kapják meg azonnal a legújabb szoftverfrissítéseket. Az ilyen, úgynevezett operatív technológiai (OT) rendszereknél a folyamatos és zavartalan működés elsődleges szempont. Sokkal nagyobb kockázatot jelent, hogy ezek a berendezések megfelelő hálózati védelem nélkül közvetlenül elérhetők a nyílt interneten. A szakértő úgy véli, hogy a helyzet kezelése túlmutat az egyes napelemes rendszerek tulajdonosainak felelősségén. Az aggregátoroknak, az elosztói engedélyeseknek, a rendszerirányítónak, az integrátoroknak és a kormányzati kibervédelmi szervezeteknek közösen kellene fellépniük a kockázatok csökkentése érdekében.
A kutatásra reagált a Huawei is a Telex.hu részére, amely szerint a jelentés a SmartLogger eszközeinél nem konkrét terméksérülékenységet, hanem elsősorban a nem megfelelő üzemeltetői hálózati konfigurációból és a nyilvános internetes hozzáférésből eredő kockázatokat azonosított. A vállalat hangsúlyozta, hogy eszközeit védett hálózati környezetben történő működésre tervezték, és a megfelelő hálózati védelem kialakítása az üzemeltetők felelőssége. A cég emellett a biztonsági előírások betartásának és a rendszeres frissítéseknek a fontosságára hívta fel a figyelmet.
-
 Zöldinfó6 nap telt el a létrehozás óta
A Duna alacsony vízállása miatt veszélybe kerülhet Budapest ivóvízbázisa
-

 Zöldinfó2 nap telt el a létrehozás óta
Felborult a természetes egyensúly: a Balaton vízgyűjtője már több vizet veszít, mint amennyit nyer
-
 Zöldinfó6 nap telt el a létrehozás óta
Egy újabb figyelmeztető jel: teljesen eltűnt a Triglav-gleccser
-
 Zöldinfó2 nap telt el a létrehozás óta
Mi történik, ha kiesik a hazai olajfinomítás közel fele? A Mol most visszaállította a teljes kapacitást
-
 Zöldinfó7 nap telt el a létrehozás óta
Új lendületet kaphat az építőipar: milliárdos beruházásokat indíthatnak el az új lakástámogatások