Zöldinfó
Új gázmotoros blokk erősíti a magyar villamosenergia-rendszert Csepelen
Hibrid erőművet helyez üzembe az Alpiq Csepelen.


Töltse ki a napelem-kalkulátort, és tudja meg, mennyibe kerülhet az Ön rendszere! Ingyenes kalkulálás itt (x)
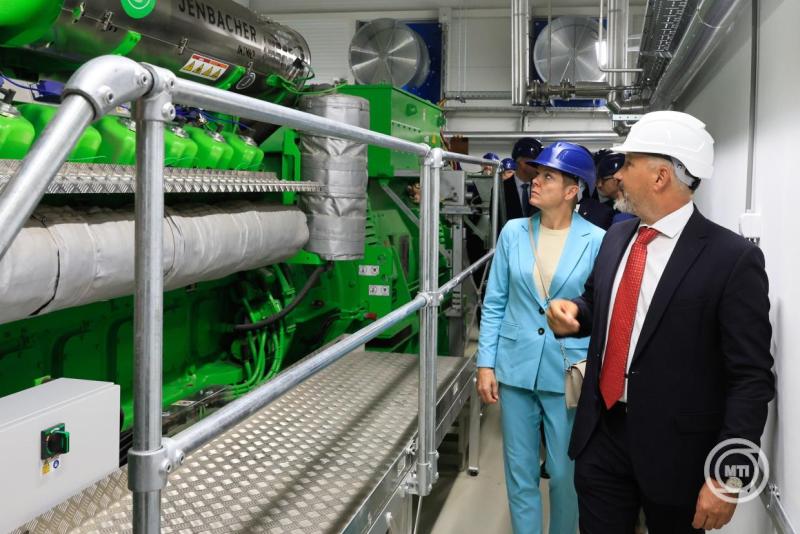
Átadták az Alpiq Magyarország legújabb fejlesztését a csepeli erőmű területén, a gázmotoros, hibrid erőművi blokk kialakítására 23 milliárd forintot fordított a vállalat – írja az alternativenergia.hu. Briglovics Gábor, az Alpiq Magyarország ügyvezetője az átadón elmondta: a csepeli gázmotoros erőmű teljesítménye 50 megawatt (MW), üzembe helyezésével a két csepeli erőmű összteljesítménye 450 megawattra nő. A hibrid gázmotoros technológia jelentősége a rugalmasságban van, segíti az időjárásfüggő megújuló energiaforrások integrálását a villamosenergia-rendszerbe. A gázmotorok akkor indulnak el, amikor szükség van az áramtermelés növelésére – ismertette az ügyvezető. Hozzátette, hogy a vállalat önerőből építette meg a gázmotoros blokkot és az energiatárolót. Tótth András, a Gazdasági és Energetikai Minisztérium (GEM) energetikáért felelős államtitkára kiemelt kormányzati törekvésként említette, hogy a klímavédelmi célok megvalósítása mellett a vállalatok versenyképessége növekedjen, és az energiarendszer modernizációja piaci alapon, lehetőleg minimális állami támogatással és transzparensen valósuljon meg Magyarországon.
Briglovics Gábor hangsúlyozta, az idén nyáron tapasztalt időjárási jelenségek felértékelték az energiabiztonság és az energiaellátás kérdését, és a rendszer stabilitása kulcsfontosságú lesz a jövőben is. A csepeli gázmotoros erőmű az energiatermeléskor keletkező környezeti terhelés csökkentésében is szerepet játszik. A megnövekvő fogyasztói igényekre való gyors reagálást az erőmű nagy teljesítményű energiatárolói biztosítják addig, amíg a gázmotorok át nem veszik a terhelést. A gyors reagálás érdekében korábban a termelő egységeket folyamatosan forgó tartalékban kellett tartani, tehát folyamatosan üzemeltek a turbinák, ami felesleges üvegházhatású gázkibocsátással járt – mondta az ügyvezető.
A GEM energetikáért felelős államtitkára úgy fogalmazott: az erőmű a megbízható, hosszú távú befektetői gondolkodás és a magyar innovativitás kombinációjának jelképe. Tótth András egyebek mellett kiemelte, hogy az Alpiq azért tudott versenyképes maradni Magyarországon, mert időben érzékelte a piaci igények változását, és reagált erre. Az Alpiq Magyarország az eseményről szóló közleményében ismertette: az erőmű fejlesztésével tovább nő az Alpiq jelentősége a magyar villamosenergia-termelésben.
A svájci tulajdonú vállalat Csepel II. elnevezésű, környezetbarát, gázüzemű, kombinált ciklusú erőműve 2002-ben kezdte meg működését, ez volt az első, magántőkéből finanszírozott ilyen magyarországi létesítmény. Az erőmű a villamosenergia-termelés mellett mintegy 20 ezer dél-budapesti lakást lát el távfűtéssel. A beruházás átadásán részt vett többek között Kátai-Németh Vilmos szociális és családügyi miniszter, Csepel országgyűlési képviselője, Szemerey Samu, a Közlekedési és Beruházási Minisztérium államtitkára, Borbély Lénárd, Csepel polgármestere, Alexander Renggli, Svájc magyarországi nagykövete és Antje Kanngiesser, az Alpiq Group vezérigazgatója.v


Zöld Energia
Riasztó eredményeket hozott a magyar napelemes rendszerek vizsgálata
Több mint 9500 biztonsági hibát találtak a nyilvánosan elérhető magyar napelemes eszközökön, köztük olyan kritikus sérülékenységeket, amelyek illetéktelen távoli beavatkozást is lehetővé tehetnek.


Töltse ki a napelem-kalkulátort, és tudja meg, mennyibe kerülhet az Ön rendszere! Ingyenes kalkulálás itt (x)
Legalább 1916 magyarországi, napelemes energiatermeléshez kapcsolódó eszköz érhető el közvetlenül a nyilvános interneten, ráadásul ezek között több ezer súlyos biztonsági sérülékenységet is találtak. Kocsis Tamás kiberbiztonsági szakértő kutatása szerint a nem megfelelően védett inverterek, adatgyűjtők és egyéb vezérlőberendezések nemcsak az egyes napelemes rendszerek, hanem akár a villamosenergia-rendszer működésére is kockázatot jelenthetnek. A szakértő a hazai fotovoltaikus rendszerek internetes kitettségét vizsgálta, miután egy holland kiberbiztonsági vállalat, a Modat korábbi kutatása 8500, az Európai Unió területén működő, nyilvánosan elérhető nap- és szélenergia-ipari eszközt azonosított. Ezek közül 514 Magyarországon működött. Kocsis azonban úgy vélte, hogy a hazai érintett berendezések száma ennél jóval magasabb lehet, ezért a Modat keresőeszközének segítségével önálló adatgyűjtést végzett. A vizsgálat során legalább 1916 magyarországi fotovoltaikus energiatermeléshez kapcsolódó eszközt talált, köztük invertereket, adatgyűjtőket, energiatárolókat és termelésmenedzsment-rendszereket. A szakértő hangsúlyozta, hogy ez csak az azonosított berendezések minimális száma, mivel nem minden eszköztípus volt ismert a kutatás kezdetekor, írja az alternativenergia.hu hírportál.
A feltárt webes adminisztrációs felületek különösen aggasztó képet mutattak. A Modat keresője összesen 9554 biztonsági sérülékenységet azonosított, amelyek közül 1610 kritikus, további 3239 pedig magas kockázati besorolást kapott. Egyes hibákat már 2016-ban felfedeztek, vagyis előfordulhat, hogy bizonyos rendszerek közel egy évtizede ismert biztonsági problémákat hordoznak.

Forrás: Kocsis Tamás / Kiberblog
A kutatás egyik legsúlyosabb megállapítása, hogy legalább 647 olyan fotovoltaikus szolgáltatást is találtak, amelyeknél hitelesítés nélkül hozzáférhető a MODBUS ipari kommunikációs protokoll. Ez lehetőséget teremthet arra, hogy illetéktelenek távolról beavatkozzanak az inverterek működésébe, például ki- és bekapcsolják azokat. Néhány webes adminisztrációs felület pedig jelszó vagy más azonosítás nélkül is elérhető volt.
Kocsis szerint a problémát nem önmagában az jelenti, hogy egyes ipari eszközök nem kapják meg azonnal a legújabb szoftverfrissítéseket. Az ilyen, úgynevezett operatív technológiai (OT) rendszereknél a folyamatos és zavartalan működés elsődleges szempont. Sokkal nagyobb kockázatot jelent, hogy ezek a berendezések megfelelő hálózati védelem nélkül közvetlenül elérhetők a nyílt interneten. A szakértő úgy véli, hogy a helyzet kezelése túlmutat az egyes napelemes rendszerek tulajdonosainak felelősségén. Az aggregátoroknak, az elosztói engedélyeseknek, a rendszerirányítónak, az integrátoroknak és a kormányzati kibervédelmi szervezeteknek közösen kellene fellépniük a kockázatok csökkentése érdekében.
A kutatásra reagált a Huawei is a Telex.hu részére, amely szerint a jelentés a SmartLogger eszközeinél nem konkrét terméksérülékenységet, hanem elsősorban a nem megfelelő üzemeltetői hálózati konfigurációból és a nyilvános internetes hozzáférésből eredő kockázatokat azonosított. A vállalat hangsúlyozta, hogy eszközeit védett hálózati környezetben történő működésre tervezték, és a megfelelő hálózati védelem kialakítása az üzemeltetők felelőssége. A cég emellett a biztonsági előírások betartásának és a rendszeres frissítéseknek a fontosságára hívta fel a figyelmet.
-

 Zöldinfó6 nap telt el a létrehozás óta
A Duna alacsony vízállása miatt veszélybe kerülhet Budapest ivóvízbázisa
-

 Zöldinfó1 nap telt el a létrehozás óta
Felborult a természetes egyensúly: a Balaton vízgyűjtője már több vizet veszít, mint amennyit nyer
-

 Zöldinfó5 nap telt el a létrehozás óta
Egy újabb figyelmeztető jel: teljesen eltűnt a Triglav-gleccser
-

 Zöldinfó2 nap telt el a létrehozás óta
Mi történik, ha kiesik a hazai olajfinomítás közel fele? A Mol most visszaállította a teljes kapacitást
-

 Zöldinfó6 nap telt el a létrehozás óta
Új lendületet kaphat az építőipar: milliárdos beruházásokat indíthatnak el az új lakástámogatások